
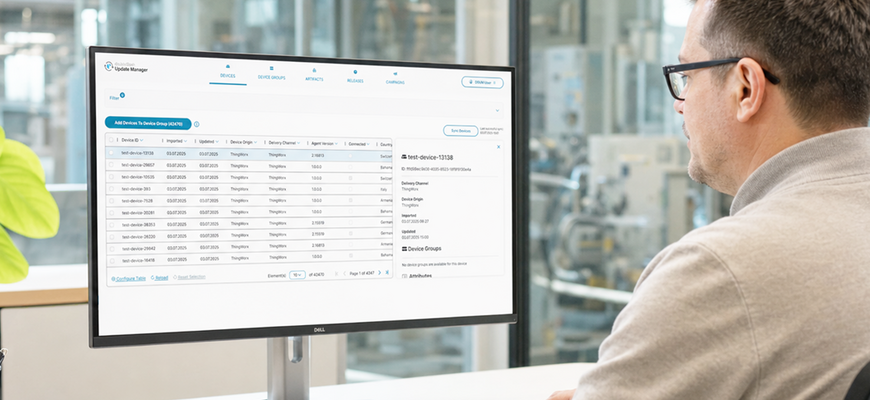

Device & Update
Management
Professionelles Update Management für IoT-Geräteflotten – von OTA-Kampagnen bis zum auditierbaren Flottenbetrieb
Sie suchen eine Lösung, um Software- und Sicherheitsupdates über tausende Geräte hinweg zentral zu steuern – mit Wellen, Rollback und Nachweisen für Audits? Oder Ihre Flotte wächst und Anbindung, Betrieb und Compliance lassen sich nicht mehr manuell skalieren? Device & Update Management adressiert beides.
Update Management ist das Kernelement – ergänzt um Device Management, Remote Access, Alerting und Compliance in einer integrierten Lösung – abgestimmt auf Ihre Gerätelandschaft und Integrationsanforderungen, als Komplett-Lösung oder Integration in Bestandssysteme.
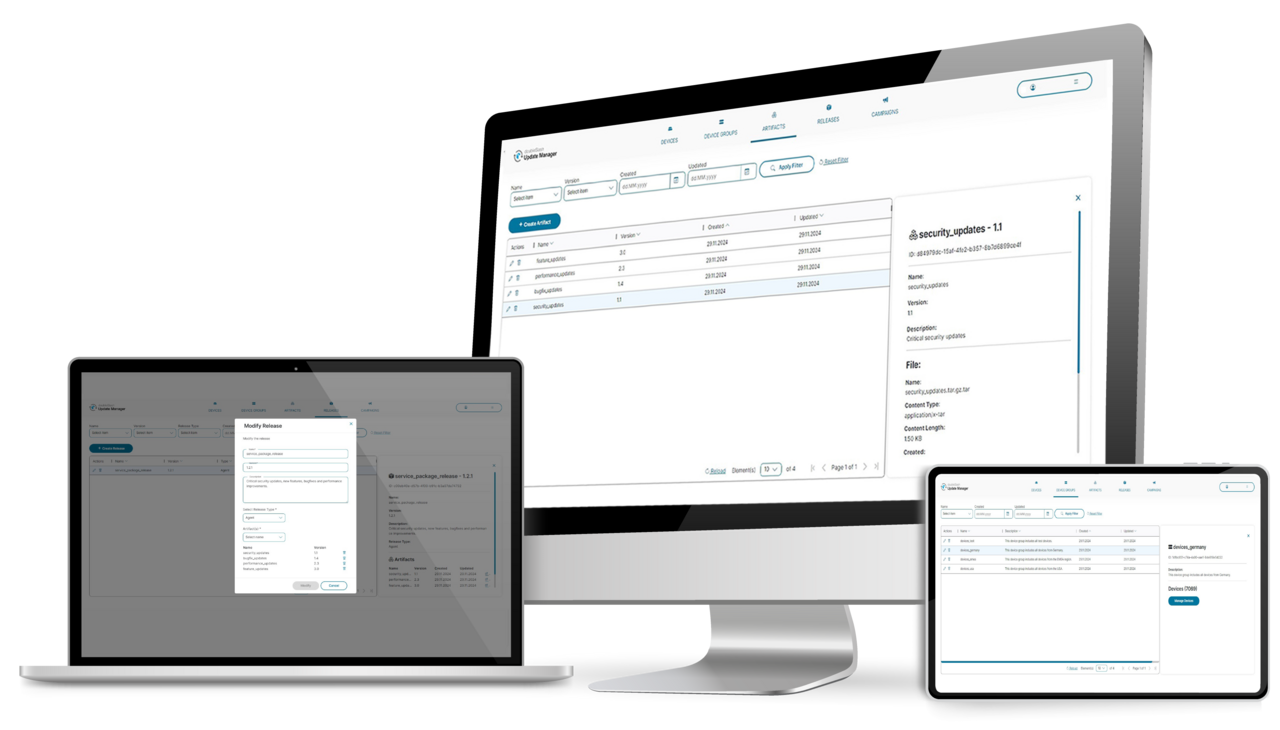
Software- und Sicherheitsupdates steuern Sie zentral und rollen sie kontrolliert über Zielgruppen und Wellen aus – per SSO-fähiger Web-Oberfläche, regelbasierter Rollout-Steuerung und lückenlosen Audit-Trails. Die Lösung lässt sich in der Cloud, On-Premise oder hybrid betreiben – abgestimmt auf Ihre IT-/OT-Landschaft und Compliance-Anforderungen.
Die Implementierung des Update Managers hat unsere Fähigkeit, Updates effizient und sicher zu verteilen, erheblich verbessert. Dank dieser Lösung können wir alle unsere vernetzten Systeme global auf dem neusten Stand halten. Das verbessert die Benutzererfahrung, Sicherheit und steigert dank neuer Funktionen der ausgerollten Software die Leistungen unseres Produkts. – Luca Lutsch, Product Owner bei ZEISS Microscopy
Wenn die Flotte wächst, skalieren manuelle Prozesse nicht mit
Vernetzte Geräteflotten wachsen schneller als die Fähigkeit, sie manuell zu betreiben.
Viele Hersteller und Betreiber kennen diese Situation:
- Gerätestatus, Softwarestände und Störungen sind nicht zentral sichtbar – kein belastbarer Überblick über die Flotte.
- Heterogene Gerätetypen, Protokolle und Plattformen führen zu Insellösungen und hohem Integrationsaufwand.
- Provisionierung und Onboarding laufen uneinheitlich – Geräte werden nicht konsistent, sicher und skalierbar in Betrieb genommen.
- Updates lassen sich nicht gezielt, wellenweise und mit Rollback ausrollen; Abhängigkeiten und Rollout-Fenster erhöhen das Ausfallrisiko.
- Fernwartung ist unsicher oder nicht protokolliert – Vor-Ort-Einsätze bleiben teuer.
- Grenzwerte, Ausfälle und Sicherheitsvorfälle werden zu spät erkannt; regelbasierte Eskalationen fehlen.
- Kein vollständiger Software-Überblick im Feld – Schwachstellenmanagement und CRA-konforme Dokumentation sind kaum möglich.
- Nachweise für CRA und NIS2 – Patches, Zugriffe, Softwarestände – sind lückenhaft oder nicht auditierbar.
Die Folge: steigender Betriebsaufwand, wachsende Compliance-Lücken, höhere Cyber-Risiken im Feld und reaktives Vorgehen statt planbarem Flottenbetrieb.
Eine integrierte Lösung –
Update Management im Zentrum
Im Mittelpunkt steht Update Management: OTA-Kampagnen mit Wellenstrategie, Zielgruppensteuerung, Rollback und auditierbarer Historie. Darum herum bündelt Device & Update Management alles, was sicherer Flottenbetrieb braucht – Inventar und Onboarding, Remote Access, Alerting und Compliance entlang des Geräte-Lebenszyklus.
Statt Individualentwicklung von null setzen doubleSlash und Sie auf bewährte Lösungsbausteine und erprobte Referenzarchitekturen aus Industrieprojekten – angepasst an Ihre Gerätelandschaft und integrierbar in ThingWorx, Azure, AWS, mender.io, Eclipse hawkBit und weitere Systeme. doubleSlash orchestriert und steuert Updates über eine zentrale Oberfläche und integriert/bündelt bestehende System, statt sie zu ersetzen.
Typischer Ablauf in der Praxis:
- Geräte sicher onboarden und im Inventar führen.
- Software- und Sicherheitsupdates per OTA ausrollen – mit Wellen, Rollback und dokumentierter Historie.
- Flotte überwachen, Störungen früh erkennen, bei Bedarf kontrolliert remote unterstützen.
- Betrieb und Änderungen für Audits und Compliance nachvollziehbar machen.
Noch keine Geräte angebunden? Device Connectivity ist der erste Schritt.
Was Sie gewinnen

Kürzere Time-to-Patch:
OTA-Kampagnen mit Wellen und Zielgruppensteuerung ersetzen manuelle Einzelpflege. Ein gesteuerter Rollout dauert typisch Tage bis wenige Wochen, während Vor-Ort-Versorgung oft Wochen braucht. Bei ZEISS Microscopy werden so mehr als 5.000 Mikroskope weltweit zentral versorgt.

Tempo:
Bewährte Lösungsbausteine und Referenzarchitekturen verkürzen den Weg zur Produktivität. Ein fokussierter Pilot ist typischerweise in 4 bis 6 Wochen produktiv, bei schlankem Scope oft schon nach rund 4 Wochen.

Betrieb flexibel wählen:
Cloud, On-Premise oder Hybrid richten sich nach Ihren Vorgaben zu Datenhoheit, Latenz und Compliance. Welches Modell passt, klären wir im Bedarfsgespräch.

Sicherheit by Design:
Protokollierung, Rollen und Rechte, Verschlüsselung, Signaturprüfung und Patch-Management sind von Beginn an Teil der Lösung, damit jede Remote-Session und jeder Update-Schritt nachvollziehbar bleibt.

Weniger Vor-Ort-Einsätze:
Remote Support und zielgerichtete Alarme verkürzen die Mean Time to Repair. Bei Software-, Update- und Konfigurationsthemen entfallen in etablierten Setups typischerweise rund 50 bis 70 % der Vor-Ort-Termine. Hardware- und Pflichtfälle bleiben bestehen.

Compliance:
Koordinierte Updates und dokumentierte Nachweise für CRA und NIS2 liefern Audit-Trails und Patch-Reports, mit denen Audits vorbereitet werden können.

Transparenz:
Zentrale Sicht auf Geräte- und Softwarestände, Kampagnenstatus und Risiken über Standorte und Gerätetypen hinweg. In Referenzen reicht die Steuerungsebene von Hunderten bis mehreren Tausend Geräten.
Hinweis zu den Zahlen:
Orientierungswerte aus Projekten und Referenzen; der konkrete Effekt hängt von Ihrer Ausgangslage ab.
Was Device & Update Management leistet
Update Management ist der Kern – die übrigen Bereiche machen sicheren, skalierbaren Flottenbetrieb erst praktikabel. Je nach Ausgangslage und Anforderungen kombinieren wir die relevanten Bausteine – nicht jedes Vorhaben braucht alle Funktionen von Anfang an.
Device Management
Update Management
Remote Access
Notification und Alerting
Compliance und Monitoring
Unser Technologie-Know-how
Zwei Wege in die Umsetzung
Gleiche Zielsetzung, unterschiedliche Integrationstiefe
Beide Wege sind Einstiegspunkte in eine gemeinsame, individuelle Umsetzung – keine fixen Produktpakete.
Welche Funktionen (Update Management, Device Management, Remote Access, Alerting, Compliance) konkret realisiert werden, entsteht im Bedarfsgespräch.
Statt Individualentwicklung von null bringen wir bewährte Lösungsbausteine und erprobte Referenzarchitekturen aus Industrieprojekten mit – für OTA-Kampagnen, Flottenbetrieb, Remote Access und Compliance.
Was passt, wird übernommen.
Was nicht passt, wird angepasst.
CRA und NIS2:
Updates nachweisbar machen
Der Cyber Resilience Act verlangt von Herstellern vernetzter Produkte regelmäßige Sicherheitsupdates und deren Dokumentation. NIS2 ergänzt Anforderungen an Security-Prozesse und Nachweisführung. Ohne zentrales Inventar, kontrollierbare OTA-Prozesse und protokollierte Remote-Zugriffe lassen sich diese Anforderungen im Feld nicht praxisnah erfüllen.
Device & Update Management adressiert das mit koordiniertem Update-Ausrollen, lückenloser Dokumentation, Transparenz über Softwarestände und Reporting-Artefakten für Audits. doubleSlash liefert technische und organisatorische Umsetzungshilfen – keine Rechtsberatung im Einzelfall.
Für Maschinen- und Anlagenbauer mit Brownfield-Flotten empfehlen wir den Einstieg über den Readiness Check, von dort über Brownfield-Retrofit bis zum Flotten-Rollout: CRA Readiness nachrüsten, Bestandsmaschinen weiterbetreiben
Post-Market Surveillance
Vorfälle im Feld einordnen und nachweisbar schließen
Post-Market Surveillance verlangt dafür belastbare Gerätedaten – und die Fähigkeit, betroffene Geräte, Softwarestände und Maßnahmen schnell zu identifizieren. Besonders relevant ist das in der Medizintechnik (MDR) und im Maschinen- und Anlagenbau (ISO-gestützte Qualitäts- und Risikomanagementsysteme).
Hersteller vernetzter Produkte müssen Geräte nach dem Markteintritt systematisch beobachten: Meldungen und Signale aus dem Feld erfassen, Vorfälle einordnen, Ursachen klären und Korrekturmaßnahmen nachvollziehbar umsetzen.
Device & Update Management liefert die technische Grundlage entlang dieses Ablaufs:
- Feldbeobachtung
Inventar, Status und Softwarestände zentral führen – welche Geräte und Versionen sind im Markt. - Vorfall-Eingang und Signale
Störungen, Grenzwerte und Meldungen über Monitoring und Alerting früh sichtbar machen. - Technische und regulatorische Einordnung
Mit Gerätehistorie, Konfiguration und Remote Access Vorfälle prüfen und einstufen – Grundlage für Kritikalität und nächste Schritte.
- Traceability und Korrektur
Betroffene Geräte und Versionen eingrenzen; Sicherheits- und Funktionsupdates als gesteuerte OTA-Kampagne ausrollen – inkl. Kampagnen, Rollback und dokumentierter Historie. - Nachweis und Verbesserung
Audit-Trails und Reporting für CAPA, Audits und kontinuierliche Verbesserung – anschlussfähig an bestehende QMS- und Compliance-Prozesse.
So wird Post-Market Surveillance nicht zur nachträglichen Dokumentation, sondern zum durchgängigen Betriebsprozess – von der Feldbeobachtung bis zur nachweisbaren Korrekturmaßnahme.

Fragen & Antworten
Grundlagen und Einordnung
Was ist IoT Gerätemanagement und wofür brauche ich es?
Was ist Device & Update Management?
Welche IoT-Verwaltungslösung passt zu meiner Flotte?
Problem, Nutzen und Relevanz
Welche Probleme entstehen beim Skalieren einer IoT-Geräteflotte?
Vorteile einer zentralisierten IoT Geräteverwaltung
Funktionen, Technik und Betrieb
Wie lassen sich IoT Geräte sicher aktualisieren?
Wie funktioniert Remote Access sicher?
Welche IoT-Plattformen werden unterstützt?
Wo liegen meine Daten – Cloud, On-Premise oder Hybrid?
Umsetzung und Zusammenarbeit
Wie starten wir?
Wie schnell sind erste Ergebnisse sichtbar?
Was erhalte ich nach der Umsetzung?
Wie ist die Preislogik?
Compliance und Regulatorik
Wie unterstützt die Lösung CRA und NIS2?
Demo und Beratung anfragen
 +49 7112 09492-254

